
Das System ist im laufenden Betrieb.
Kunden, Umsatz oder interne Kernprozesse hängen davon ab. Einsparungen müssen funktionieren, ohne Verfügbarkeit oder Performance zu gefährden.

AWS FinOps
Cloud-Kosten wachsen leise. Erst fällt es niemandem auf, dann ist die Rechnung ein Tagesordnungspunkt. Ich finde die Stellen an denen Ihr Budget versickert, beziffere jede Maßnahme mit Aufwand und Risiko und setze sie um. Was nicht messbar spart, mache ich nicht.
Die Kostenanalyse liefert innerhalb von zehn Werktagen einen Bericht mit priorisierten Maßnahmen. Die Umsetzung danach erfolgt nach Aufwand oder für klar abgegrenzte Pakete zum Festpreis.
Remote aus Deutschland. Direkt mit mir, ohne Agentur dazwischen.
Die Ausgangslage
AWS macht es leicht Ressourcen anzulegen und schwer sie wiederzufinden. Ein Proof of Concept von vor zwei Jahren läuft noch. Eine Staging-Umgebung läuft nachts und am Wochenende durch. Ein Datenbank-Cluster wurde für einen Peak dimensioniert der nie kam.
Das Unangenehme daran: Kosten sind ein Architektur-Symptom. Wer nur Instanzgrößen anpasst spart einmalig. Wer versteht warum eine Architektur teuer ist spart dauerhaft. Cross-AZ-Traffic, NAT-Gateway-Durchsatz, ungebremste Log-Ingestion. Die teuersten Posten stehen selten dort wo man sie vermutet.
Typische SymptomeFür wen das passt
Diese Leistung richtet sich an CTOs, technische Leiter und Plattformverantwortliche in etablierten SaaS-, Plattform- und Mittelstandsunternehmen. Ihre AWS-Umgebung ist produktiv, geschäftskritisch und über Jahre gewachsen – aber die Rechnung lässt sich nicht mehr belastbar erklären.
Kunden, Umsatz oder interne Kernprozesse hängen davon ab. Einsparungen müssen funktionieren, ohne Verfügbarkeit oder Performance zu gefährden.
Die Rechnung steigt oder schwankt, Verantwortlichkeiten fehlen und Maßnahmen werden diskutiert, ohne ihre tatsächliche Wirkung zu kennen.
Sie suchen konkrete Hebel mit Einsparpotenzial, Aufwand und Risiko – zur eigenen Umsetzung oder gemeinsam mit mir.
Was ich mache
Ich arbeite mit dem Cost & Usage Report, nicht mit der Übersichtsseite der Konsole. Kosten werden nach Service, Umgebung, Team und Workload aufgeschlüsselt. Am Ende wissen Sie welcher Euro wofür ausgegeben wird. Das ist die Voraussetzung für jede weitere Entscheidung.
Compute und Datenbanken auf die tatsächliche Last anpassen statt auf die Last die vor drei Jahren erwartet wurde. Nicht-produktive Umgebungen laufen nur wenn jemand sie braucht. Unspektakulär und meistens der schnellste zweistellige Prozentsatz.
Savings Plans und Reserved Instances sind ein Hebel und eine Falle. Ich rechne auf Basis Ihres tatsächlichen Baseline-Verbrauchs, empfehle Laufzeit und Abdeckungsgrad bewusst konservativ und richte eine Überwachung ein die vor dem Auslaufen warnt.
S3-Lifecycle-Regeln, Intelligent-Tiering, Aufräumen verwaister Snapshots und EBS-Volumes. Dazu die unsichtbaren Posten: Cross-AZ-Traffic, NAT-Gateways, Log-Retention. Hier liegt das Geld das in keiner Instanzliste auftaucht.
Ein Tagging-Konzept das in Terraform erzwungen wird, Budgets mit Alarmen pro Team und ein monatlicher Report der auch ohne mich funktioniert. Kostenoptimierung ist keine Aktion, sondern eine Gewohnheit.
Wissen Sie, wofür Ihre AWS-Rechnung im Detail anfällt?
Lassen Sie uns in 30 Minuten über die größten Hebel sprechen.
Ablauf
Jede Maßnahme bekommt eine Zahl, vorher und nachher. Was sich nicht messen lässt, wird nicht empfohlen.
Monatliche Rechnung, Aufbau der Accounts, größte Schmerzpunkte. Danach wissen Sie, ob sich eine Analyse lohnt.
Auswertung von CUR und Nutzungsdaten. Ergebnis: Maßnahmenliste mit Potenzial, Aufwand und Risiko je Position.
Alles ohne Architekturänderung wird zuerst umgesetzt: Rightsizing, Scheduling, Storage-Lifecycle, Commitments.
Danach die Posten, die einen Eingriff in die Architektur brauchen, jeweils mit vorheriger Rechnung, ob er sich lohnt.
Einstieg
Bevor jemand an Ihrer Infrastruktur etwas ändert, sollten Sie wissen, wohin das Geld geht. Genau das beantwortet die Kostenanalyse, zum Festpreis und mit einem Ergebnis, mit dem Sie auch ohne mich weiterarbeiten können.
Was Sie bekommen
Was Sie nicht bekommen
Das Ergebnis
Jede Position lässt sich einem Team, einer Umgebung und einem Workload zuordnen. Diskussionen über Kosten werden zu Diskussionen über Prioritäten.
Quick Wins zuerst, Architekturänderungen danach. Jede Maßnahme mit gemessenem Vorher-Nachher statt geschätztem Potenzial.
Budget-Alarme und Anomalie-Erkennung melden Abweichungen wenn sie entstehen, nicht am fünften des Folgemonats.
Eingesetzte Technologien
Mit wem Sie es zu tun haben
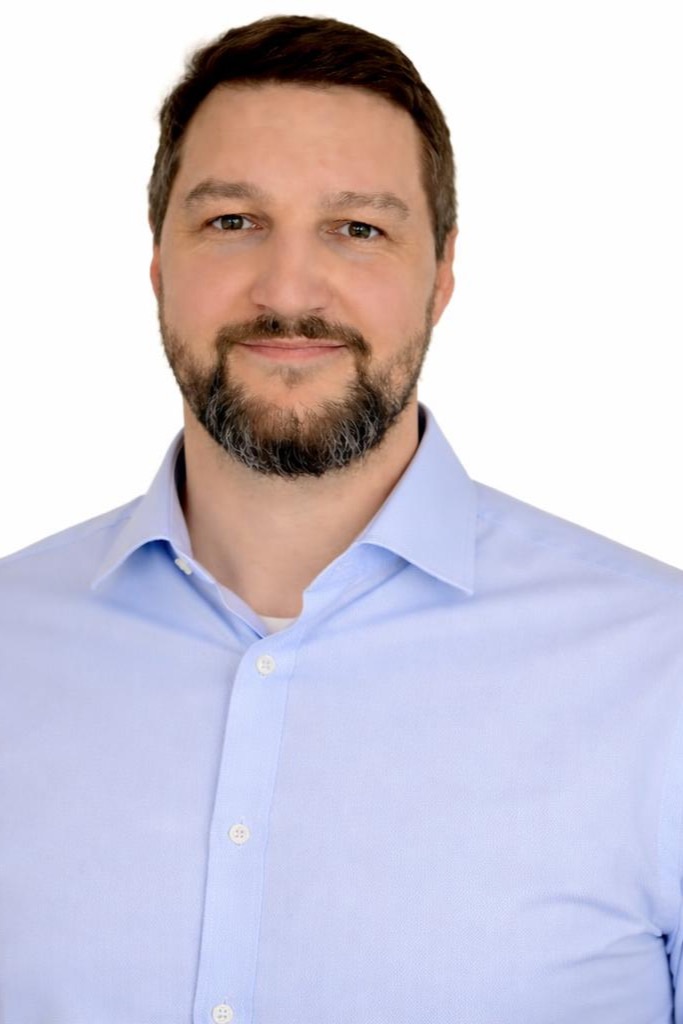
Ich bin Tim Rutte. Über 20 Jahre Softwareentwicklung, heute lese ich AWS-Rechnungen und finde darin die Architekturentscheidungen, die sie treiben. Sie sprechen mit der Person, die Ihren Code anfasst, vom ersten Gespräch bis zur Übergabe.
Zusammenarbeit
Sie müssen kein bestimmtes Setup mitbringen. Ich passe die Zusammenarbeit daran an, wie Ihr Unternehmen aufgestellt ist und wie viel Verantwortung Sie abgeben möchten.
Wenn Wissen und Verantwortlichkeiten bereits bei Ihnen liegen, steige ich dort ein, wo zusätzliche Erfahrung gebraucht wird. In Ihren Abläufen, mit direkter Abstimmung und ohne Parallelwelt.
Wenn intern Zeit oder Kapazität fehlt, übernehme ich ein klar abgegrenztes Vorhaben von der technischen Klärung bis zum produktiven Einsatz. Sie geben Ziel und Rahmen vor, ich kümmere mich um den Weg dorthin.
In beiden Modellen gilt: Sie sehen jederzeit, was entsteht, welche Entscheidungen anstehen und was als Nächstes passiert. Abgerechnet wird je nach Projektbedarf und Ihrem bevorzugten Modell: klar abgegrenzte Vorhaben zum Festpreis, längere und dynamische nach Aufwand.
Kontinuität
Auch bei eigenständiger Umsetzung entsteht keine Abhängigkeit von mir. Alles, was für Weiterentwicklung und Betrieb nötig ist, liegt vom ersten Tag in Ihrer Umgebung und wird laufend übergabefähig gehalten.
Code, Cloud-Accounts, Pipelines und Secrets liegen in Ihren Systemen. Der Betrieb hängt nicht an einem persönlichen Konto oder einem Zugang, den nur ich kontrolliere.
Architekturentscheidungen, Betriebsabläufe und bekannte Risiken werden dort dokumentiert, wo Ihr Team sie später findet – und während des Projekts aktuell gehalten.
Reproduzierbare Umgebungen, automatisierte Deployments und regelmäßige Übergaben sorgen dafür, dass Ihr Team oder ein anderer Dienstleister ohne Neustart weiterarbeiten kann.
Das Ziel ist nicht, dass Sie mich dauerhaft brauchen. Das Ziel ist, dass Sie jederzeit frei entscheiden können, wer das System weiterentwickelt.
Kundenstimmen
„Vielen Dank für das Aufräumen in unserer Cloud! Endlich haben wir die Kosten wieder im Griff. Hat Spaß gemacht und das Ergebnis passt einfach.“
„Ich bin sehr zufrieden mit der Arbeit. Herr Rutte war schnell und verbindlich. Das Ergebnis war eine sehr gute monatliche Einsparung unserer Kosten.“
Häufige Fragen
Das hängt vom Reifegrad ab. Bei Setups die noch nie systematisch geprüft wurden liegen zweistellige Prozentsätze meist ohne Architekturänderung drin. Rightsizing, abgeschaltete Nicht-Produktivumgebungen, Storage-Lifecycle, passende Commitments. Eine belastbare Zahl nenne ich nach der Analyse auf Basis Ihrer Daten, nicht auf Basis eines Branchendurchschnitts.
Nein, das ist die Bedingung. Jede Maßnahme wird gegen Lastprofil und Latenzbudget geprüft, Änderungen an produktivem Compute laufen über Staging und werden nach dem Rollout gemessen. Wo eine Einsparung Verfügbarkeit oder Latenz kosten würde, wird sie nicht empfohlen, sondern als bewusste Entscheidung mit Zahlen vorgelegt.
Für einen typischen Account-Verbund erhalten Sie die priorisierte Maßnahmenliste innerhalb von zehn Werktagen, gerechnet ab dem Tag, an dem die Zugänge stehen. Erste Quick Wins lassen sich oft schon während der Analyse umsetzen, weil sie weder Architekturänderung noch Deployment brauchen.
Für den Einstieg nicht. Der Cost & Usage Report plus Athena liefert alles was für eine belastbare Analyse nötig ist. Ein Tool lohnt sich, wenn viele Teams dauerhaft eigene Kostenverantwortung tragen sollen. Das ist eine Folgeentscheidung, kein Startpunkt.
Auf Wunsch als kleines wiederkehrendes Mandat: monatlicher Report, Prüfung von Anomalien und Commitments. Der Regelfall ist aber, dass ich Governance und Reporting so aufsetze, dass Ihr Team es ohne mich weiterführt.
Weitere Leistungen
Backends für SaaS und Plattformen, die unter echter Last halten: in Go und PHP 8, event-getrieben, mit Mandantentrennung und Wiederanlauf im Entwurf.
Mehr erfahrenGewachsene Systeme schrittweise modernisieren: Strangler-Fig statt Rewrite, laufender Betrieb unangetastet, jeder Schritt umkehrbar.
Mehr erfahrenVom eigenen Rechenzentrum oder aus einer anderen Cloud nach AWS, mit Kostenmodell vor dem Umzug und Rollback-Pfad für jeden Schritt.
Mehr erfahrenDamit ein einzelner Fehler nicht die ganze Anwendung mitnimmt: Abhängigkeiten und Single Points of Failure gefunden, Wiederanlauf geprobt statt dokumentiert, Änderungen als Terraform.
Mehr erfahrenDie Infrastruktur hinter produktiven KI-Systemen: MCP-Server, sichere Tool-Anbindung, LLM-Integration mit Zugriffsschutz und Kostenkontrolle.
Mehr erfahrenManuelle Abläufe durch echte Systeme ersetzen: angebunden an Ihre Bestandssysteme, mit Berechtigungen und Protokoll statt Tool-Kette.
Mehr erfahren